21 Sep Auditar la Inteligencia Artificial: el nuevo reto de la gestión del riesgo tecnológico
La Inteligencia Artificial está entrando a gran velocidad en el software empresarial. ERP, CRM, aplicaciones sanitarias, plataformas de recursos humanos, soluciones financieras o herramientas SaaS incorporan ya modelos capaces de automatizar procesos, generar contenido, analizar información o participar en la toma de decisiones.
Sin embargo, adoptar Inteligencia Artificial no consiste únicamente en integrar una nueva tecnología.
También implica asumir nuevos riesgos.
Por eso, junto al desarrollo técnico, están ganando protagonismo disciplinas como la auditoría de IA, la gestión del riesgo, la gobernanza y el cumplimiento normativo.
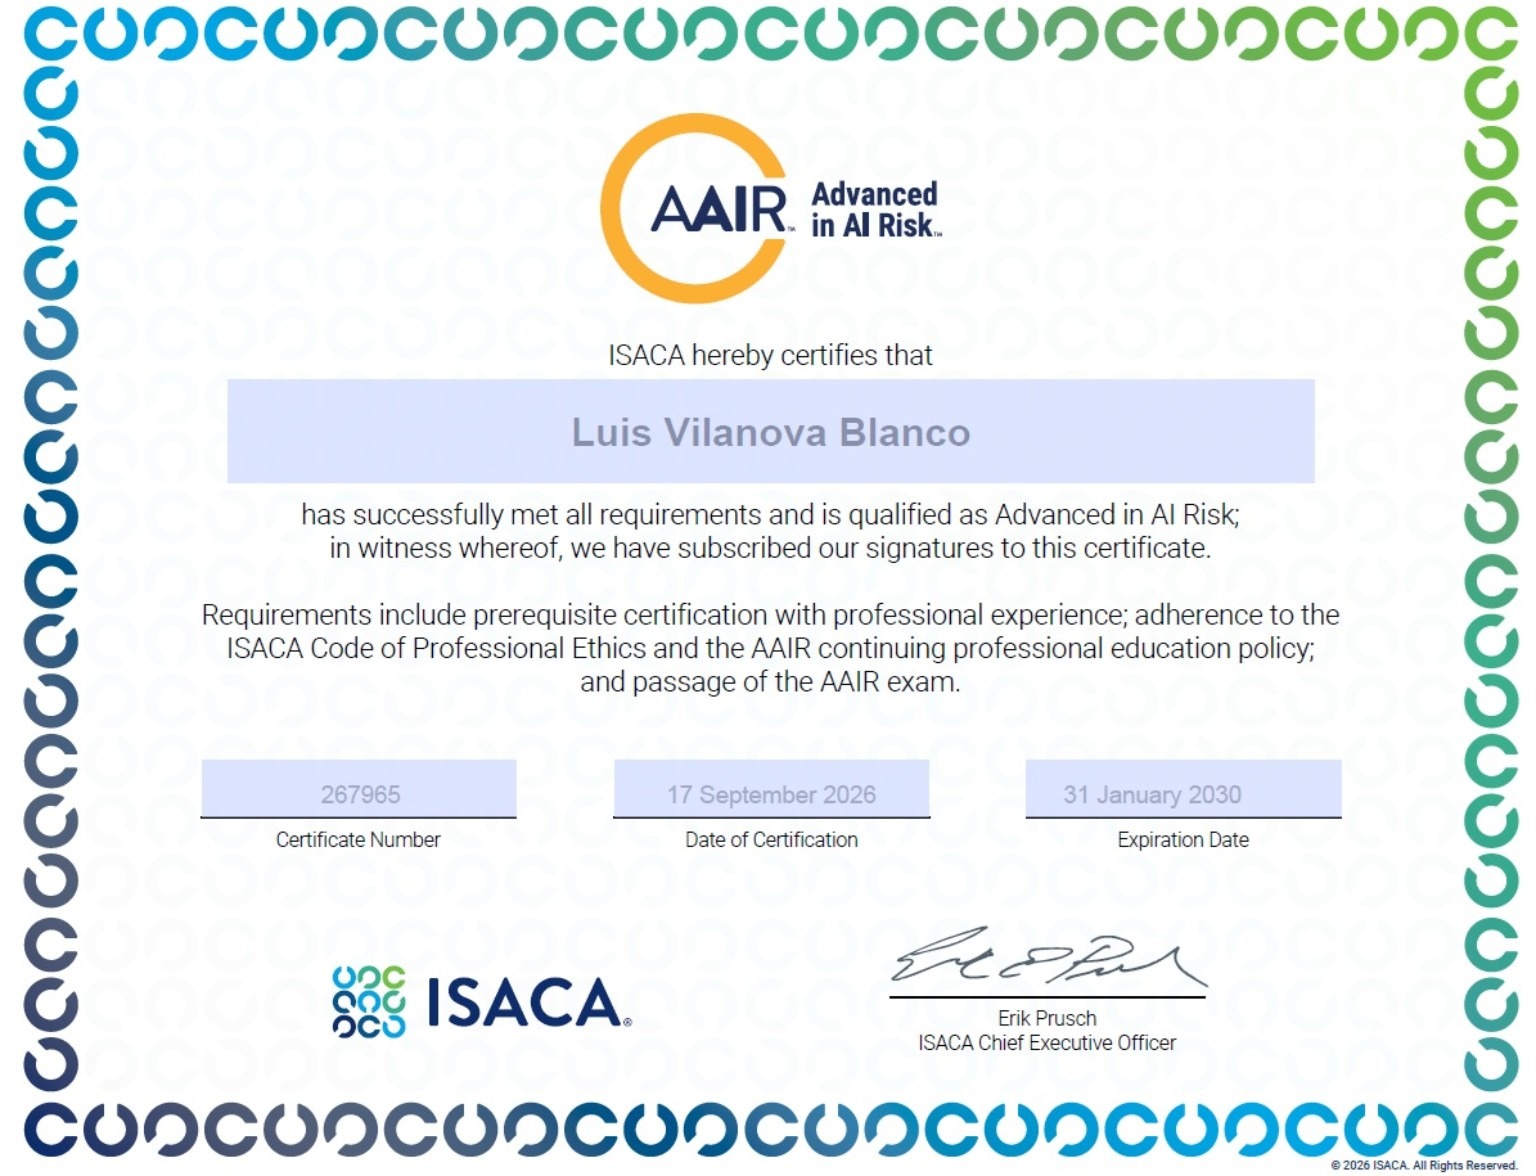
En este contexto he obtenido recientemente la certificación AAIR – Advanced in AI Risk de ISACA, que se suma a otras acreditaciones profesionales relacionadas con la auditoría tecnológica y la Inteligencia Artificial: CISA, AAIA y Lead Auditor ISO/IEC 42001.
Más allá de la certificación en sí, este tipo de especialización responde a una realidad cada vez más evidente: las organizaciones tendrán que ser capaces no solo de utilizar Inteligencia Artificial, sino también de demostrar que la utilizan de forma controlada, segura y conforme a la normativa.
El riesgo de la IA ya forma parte del riesgo empresarial
Durante años, la auditoría informática se ha ocupado de cuestiones como la seguridad de los sistemas, la integridad de los datos, los controles internos, la continuidad del negocio o el cumplimiento normativo.
La Inteligencia Artificial añade nuevas variables.
¿Qué datos utiliza un sistema para generar sus resultados? ¿Existe riesgo de sesgo? ¿Quién supervisa sus decisiones? ¿Puede explicarse suficientemente su funcionamiento? ¿Qué ocurre si genera una respuesta incorrecta? ¿Quién asume la responsabilidad? ¿Existen controles capaces de detectar desviaciones?
Estas preguntas dejan claro que el riesgo asociado a la IA no puede analizarse únicamente desde el punto de vista técnico.
Debe formar parte de la gestión global del riesgo de la organización.
Esto obliga a establecer responsabilidades, procedimientos de supervisión, controles, documentación y mecanismos de evaluación que permitan conocer qué sistemas de IA se están utilizando y qué impacto pueden tener.
El AI Act cambia las reglas del juego
La regulación europea está acelerando este proceso.
El Reglamento Europeo de Inteligencia Artificial (AI Act) introduce un marco basado en niveles de riesgo y establece diferentes obligaciones para proveedores, desarrolladores y organizaciones que utilizan determinados sistemas de IA.
En función del tipo de solución y de su finalidad, las empresas pueden tener que abordar aspectos relacionados con la documentación, la transparencia, la supervisión humana, la gestión del riesgo, la calidad de los datos o la trazabilidad del sistema.
Esto significa que muchas organizaciones tendrán que empezar a responder preguntas que hasta hace poco apenas se planteaban.
No será suficiente con afirmar que un sistema funciona correctamente.
Habrá que poder demostrar cómo se ha evaluado, qué controles existen, qué riesgos se han identificado y qué medidas se han implantado para reducirlos.
De desarrollar IA a gobernar IA
Uno de los grandes cambios que estamos viendo es precisamente ese: pasar de la experimentación tecnológica a la gobernanza.
En las primeras etapas de adopción, muchas compañías se han centrado en descubrir qué puede hacer la Inteligencia Artificial por su negocio.
La siguiente fase será determinar cómo controlar su utilización.
Ahí entran en juego marcos de gobierno, análisis de riesgos, auditorías, políticas internas y estándares como ISO/IEC 42001, orientado a los sistemas de gestión de Inteligencia Artificial.
El objetivo no debería ser frenar la innovación, sino hacerla sostenible.
Una organización que conoce sus riesgos, documenta sus procesos y establece controles adecuados estará en mejores condiciones para incorporar nuevas tecnologías sin perder el control sobre ellas.
La auditoría de IA será cada vez más necesaria
En Legal Auditors llevamos años trabajando en la auditoría de software y sistemas de información.
La Inteligencia Artificial representa ahora una evolución natural de ese trabajo.
Auditar un sistema de IA implica analizar no solo su componente tecnológico, sino también los procesos que existen alrededor de él: gestión del riesgo, gobierno, datos, cumplimiento normativo, seguridad, supervisión y controles.
Por eso resulta cada vez más importante combinar distintas perspectivas profesionales.
En mi caso, CISA, AAIA, AAIR y Lead Auditor ISO/IEC 42001 permiten abordar este nuevo escenario desde cuatro áreas estrechamente relacionadas:
Auditoría. Riesgo. Gobierno. Cumplimiento.
La obtención de AAIR – Advanced in AI Risk de ISACA supone un paso más dentro de ese proceso de especialización.
Porque si la Inteligencia Artificial va a convertirse en una parte esencial del software empresarial, la capacidad de evaluarla, controlarla y auditarla también tendrá que convertirse en una parte esencial de la estrategia de las organizaciones.
Y probablemente ese será uno de los grandes retos de la auditoría tecnológica durante los próximos años.
Contáctanos en luis@luisvilanova.es