14 Sep Tu proveedor tecnológico también puede ser tu mayor riesgo de ciberseguridad
ión ya no termina en sus propios servidores y equipos.
También incluye a quienes pueden acceder a ellos.
¿Qué debemos conocer antes de contratar un proveedor?
El precio y las funcionalidades del servicio no deberían ser los únicos criterios para seleccionar una solución tecnológica.
Antes de contratar, conviene conocer cómo gestiona el proveedor cuestiones como:
- Control de accesos.
- Autenticación multifactor.
- Copias de seguridad.
- Gestión de vulnerabilidades.
- Actualización de sistemas.
- Cifrado de información.
- Registro de actividad.
- Gestión de incidentes de seguridad.
- Continuidad de negocio.
Cuando el servicio afecta a información especialmente sensible o a procesos críticos, estas comprobaciones deberían ser todavía más exhaustivas.
El peligro de los accesos permanentes
Uno de los riesgos que encontramos habitualmente en entornos empresariales son los accesos que permanecen activos durante años.
Una empresa de mantenimiento puede necesitar acceder temporalmente a un servidor para resolver una incidencia. El problema aparece cuando esa cuenta continúa activa después de finalizar el trabajo.
Lo mismo sucede con antiguos proveedores, consultores externos o técnicos que ya no participan en el proyecto.
Cada credencial activa supone una posible vía de acceso.
Una buena política de seguridad debería identificar periódicamente qué terceros disponen de permisos, por qué los necesitan y cuándo fueron utilizados por última vez.
¿Quién controla las cuentas con privilegios?
Las cuentas de administrador merecen una atención especial.
Con ellas puede ser posible modificar configuraciones, instalar programas, acceder a bases de datos o incluso eliminar información.
Por ello, entregar una cuenta genérica de administrador a diferentes proveedores dificulta enormemente la trazabilidad.
Si posteriormente se produce un incidente, puede resultar complicado determinar quién realizó una determinada acción.
Siempre que sea posible, deberían utilizarse cuentas individualizadas, permisos limitados y registros que permitan reconstruir las operaciones realizadas.
También hay que pensar en el final del contrato
La seguridad de un proveedor no debe analizarse únicamente al inicio de la relación.
¿Qué ocurre cuando dejamos de trabajar con él?
La finalización del contrato debería incluir un procedimiento claro para:
- Revocar usuarios y credenciales.
- Eliminar accesos remotos.
- Recuperar o migrar información.
- Determinar qué copias conserva el proveedor.
- Confirmar la eliminación de datos cuando corresponda.
- Cambiar contraseñas o claves compartidas.
- Documentar el cierre del servicio.
Este proceso de salida resulta especialmente importante cuando el proveedor ha tenido acceso a información confidencial o a sistemas críticos.
¿Basta con preguntar si cumple ISO 27001?
Las certificaciones de seguridad pueden aportar información valiosa, pero no sustituyen necesariamente una evaluación específica del servicio contratado.
Una empresa puede disponer de determinados procedimientos de seguridad y, sin embargo, existir riesgos concretos en la forma en que presta nuestro servicio.
Por ello, además de solicitar certificaciones, puede ser conveniente comprobar el alcance de estas, revisar documentación y analizar los controles técnicos realmente aplicados.
Auditar antes de que ocurra el incidente
En muchas ocasiones, la seguridad de los proveedores se revisa cuando ya existe un problema.
Se produce un acceso no autorizado, desaparecen datos, aparece un ransomware o una aplicación deja de funcionar y entonces comienzan las preguntas:
¿Quién tenía acceso?
¿Existían registros?
¿Qué permisos tenía el proveedor?
¿Había copias de seguridad?
¿Quién era responsable de mantener actualizado el sistema?
Una auditoría tecnológica preventiva permite plantear estas cuestiones antes de que exista un conflicto.
La ciberseguridad ya no termina dentro de la empresa
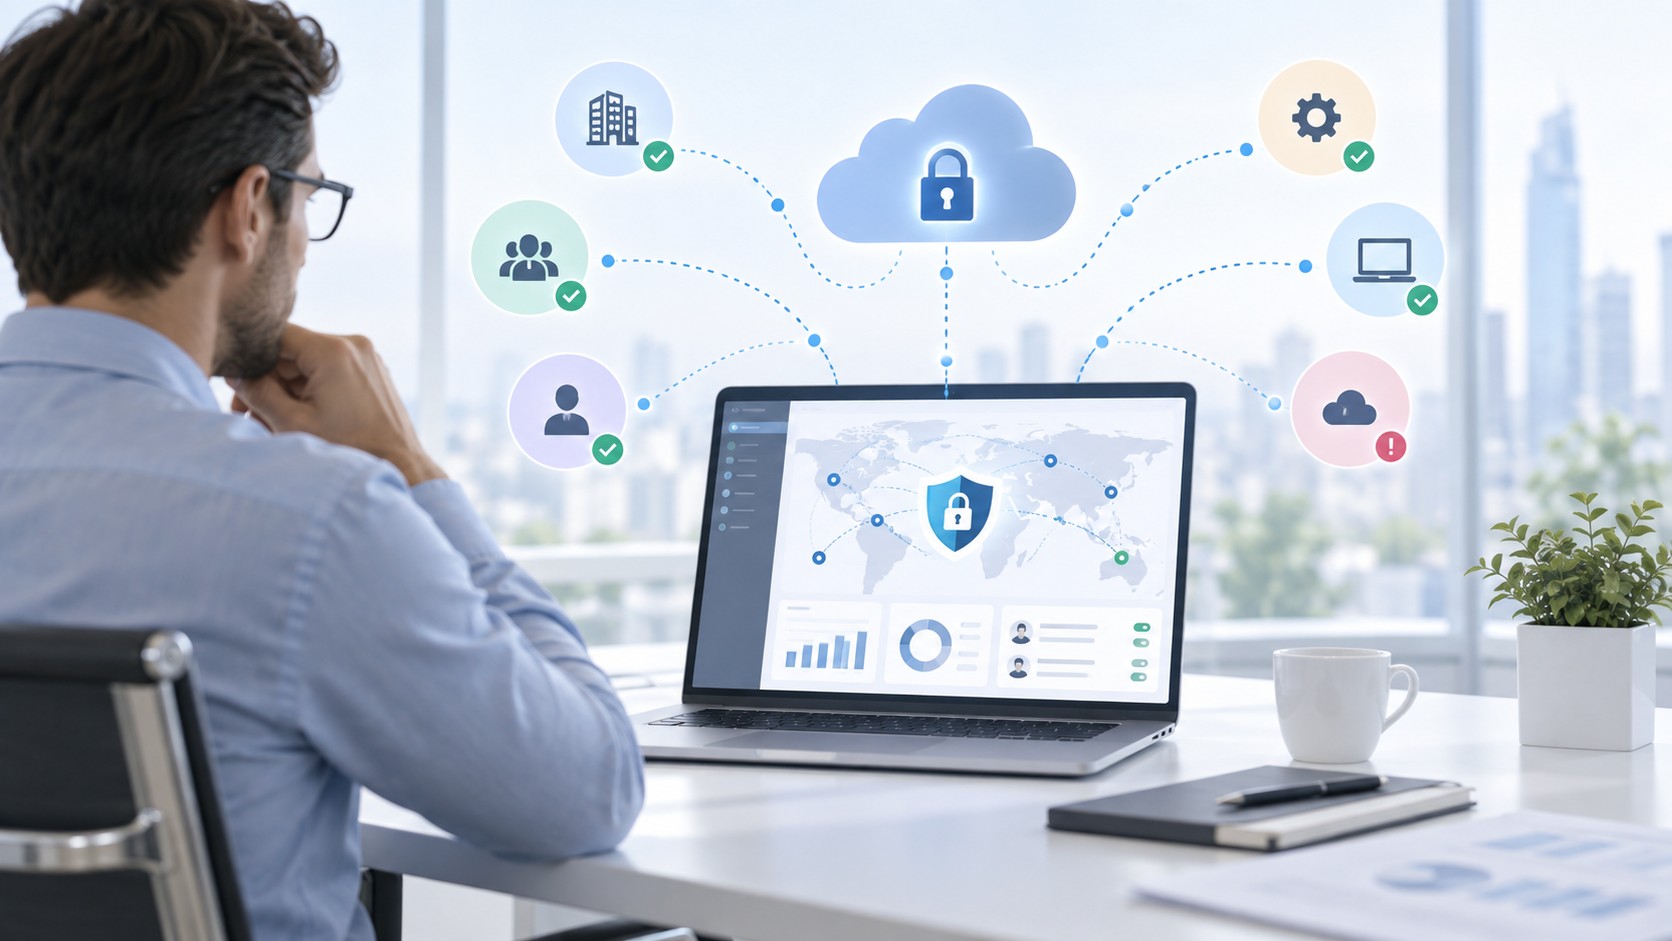
La transformación digital ha creado ecosistemas tecnológicos cada vez más conectados.
Una organización puede depender de decenas de proveedores para mantener funcionando sus procesos diarios.
Por eso, gestionar la ciberseguridad únicamente desde dentro resulta insuficiente.
Conocer quién accede a nuestros sistemas, qué permisos tiene, qué medidas de seguridad aplica y cómo respondería ante un incidente se ha convertido en una parte esencial de la gestión del riesgo tecnológico.
Porque nuestra seguridad también depende, cada vez más, de la seguridad de quienes trabajan con nosotros.
Contáctanos en info@luisvilanova.es